
Zamrażarki miały osiągnąć 110 stopni
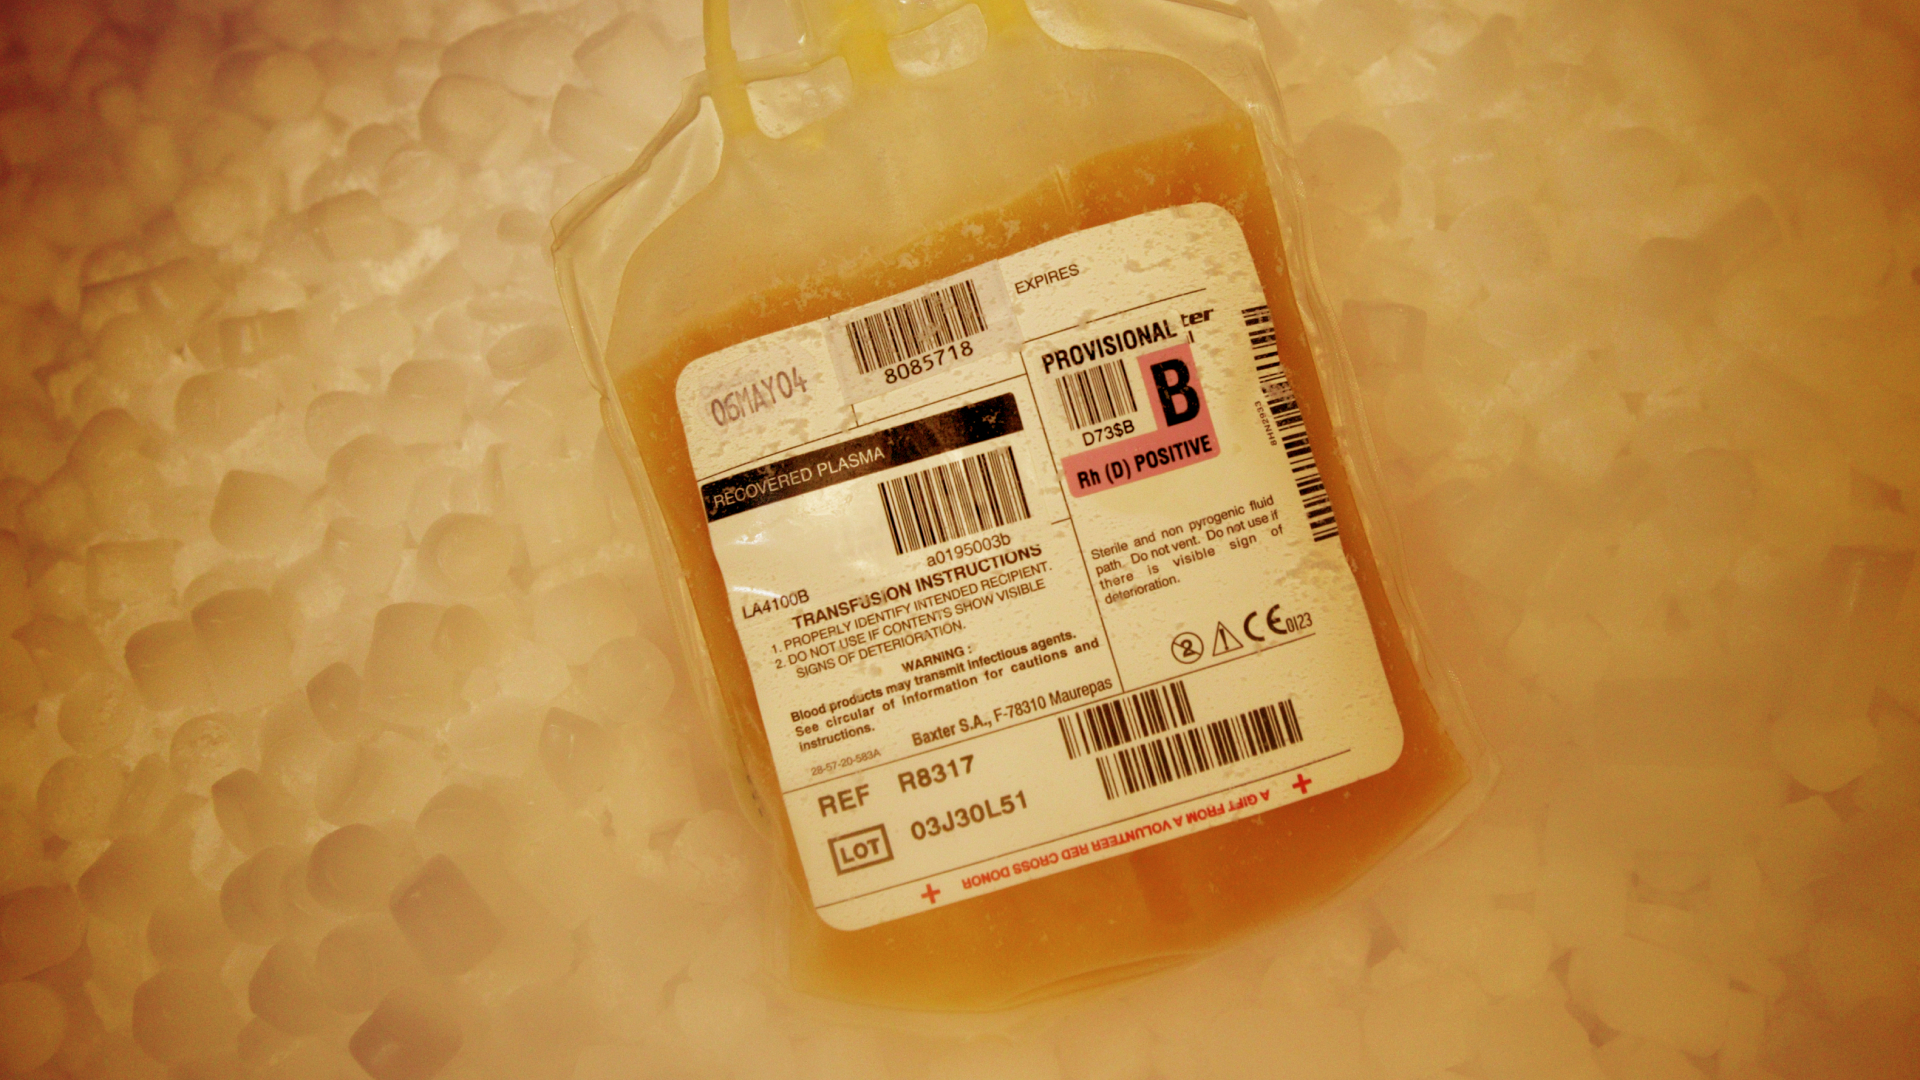
Atak nastąpił w nocy z 1 na 2 listopada. Hakerzy dostali się do systemów chłodniczych Établissement français du sang (EFS), francuskiej instytucji, która pobiera krew od dawców i zaopatruje w nią szpitale. Problem pojawił się w trzech placówkach.
Tygodnik „Le Canard enchaîné” podał, że ktoś przestawił temperaturę zamrażarek z około −30°C na 110°C. Gdyby urządzenia rzeczywiście nagrzały się do takiego poziomu, ich zawartość nie nadawałaby się już do wykorzystania. Nie wiadomo jednak, jak bardzo wzrosła temperatura. Francuskie władze nie ujawniły takich danych.
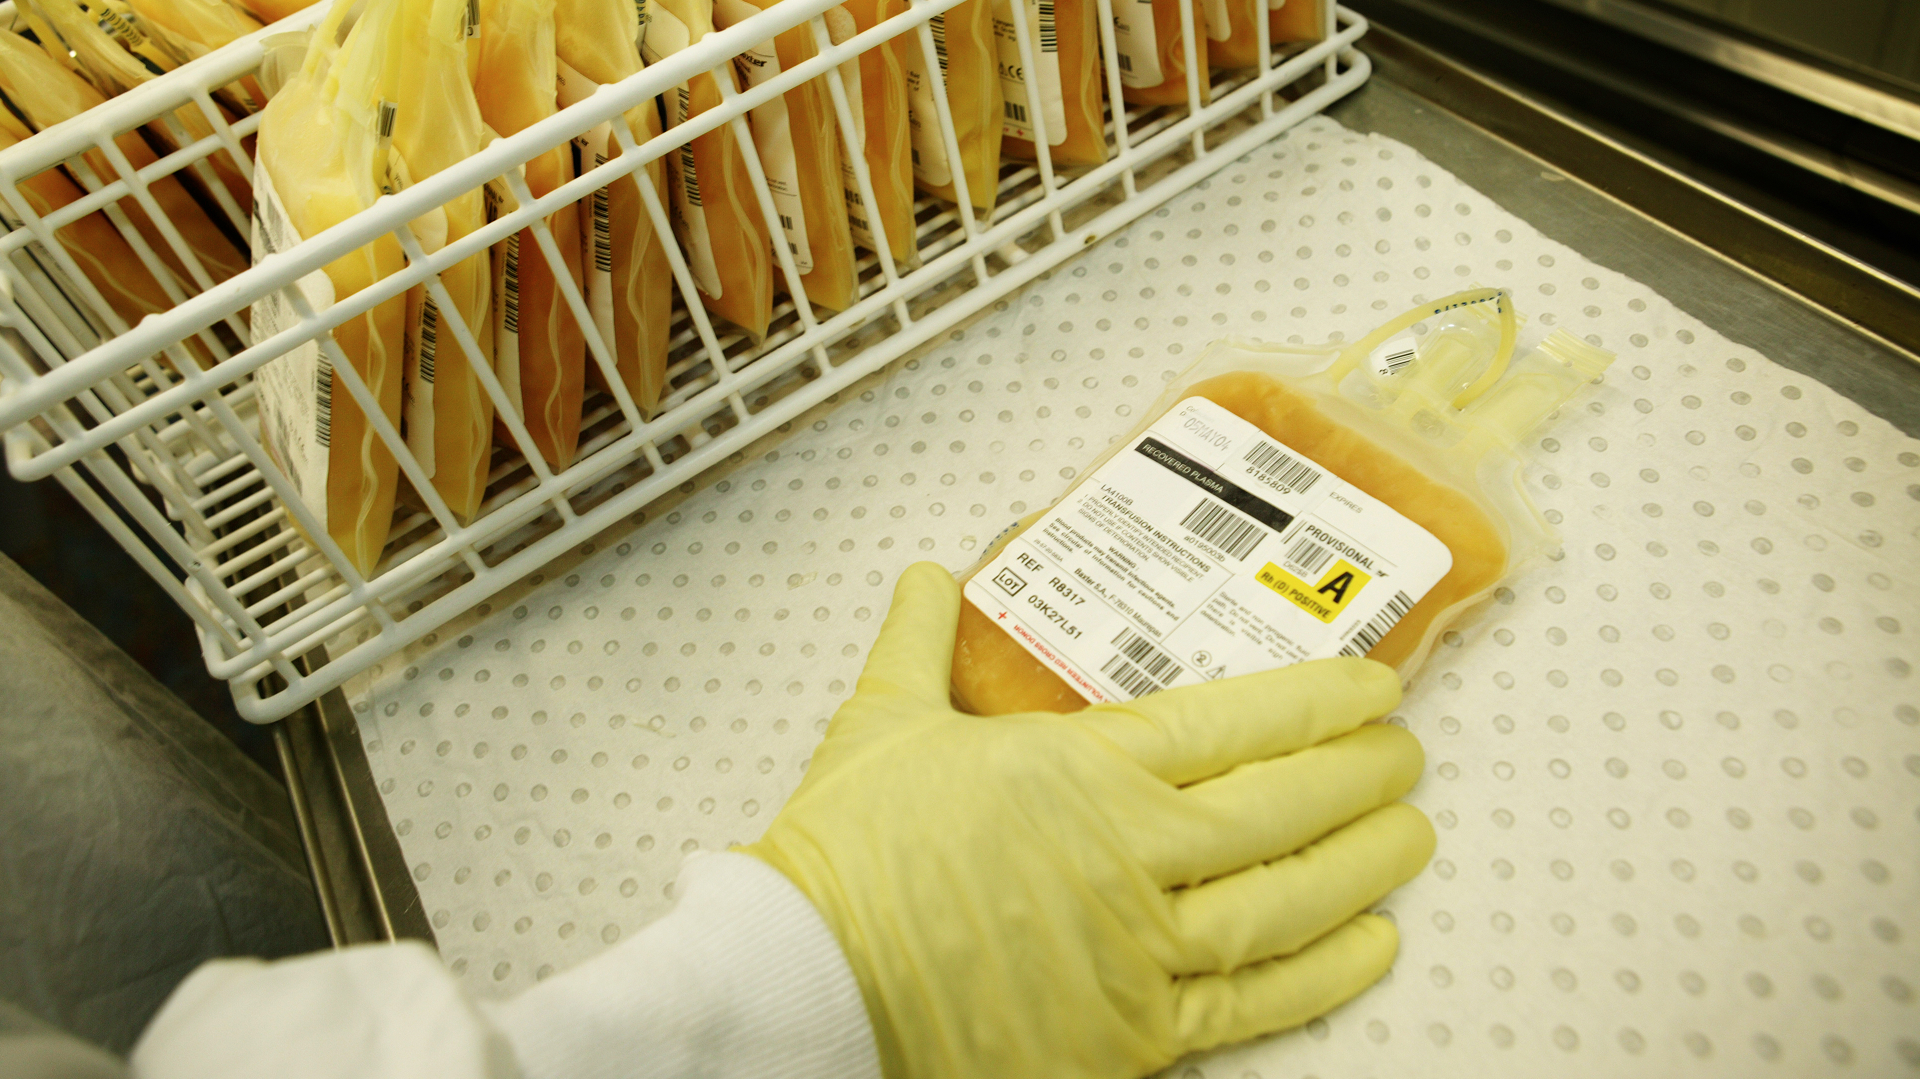
W zamrażarkach przechowywano między innymi osocze wykorzystywane podczas transfuzji i do produkcji leków. Były tam również próbki pobrane od dawców. Alarm uruchomił się, zanim doszło do strat. Pracownicy EFS zabezpieczyli zapasy, a część przenieśli do innych zamrażarek.
Mamy personel przez całą dobę, ponieważ krew może być potrzebna w każdej chwili. Pracownicy otrzymali ostrzeżenia i przenieśli krew do innych lodówek, które nie były podłączone do sieci – powiedziała agencji Reuters Charley Dubois, rzeczniczka EFS.
W sklepach żywność trafiła do kosza
Pierwsza duża fala podobnych ataków przeszła przez Francję w połowie października. Hakerzy przejęli kontrolę nad ustawieniami urządzeń chłodniczych w supermarketach, między innymi sieci Carrefour, Intermarché i Coopérative U. Według doniesień o skali incydentu problem mógł objąć nawet 700 sklepów.
2 listopada sytuacja się powtórzyła. Tym razem problemy zgłosiły sklepy między innymi w Belgii, Luksemburgu i Szwecji. Ucierpiały sieci Ahold Delhaize, Colruyt, ICA i Coop. Część placówek musiała wyrzucić zapasy mięsa, nabiału i mrożonek. W jednym ze sklepów ICA w Sztokholmie zamrażarki miały ustawioną temperaturę 50°C.
Wszystko jest zniszczone – powiedziała Reutersowi Engla Ingwall, kierowniczka sprzedaży w ICA.
Atak nastąpił około drugiej w nocy. Pracownicy zauważyli problem dopiero kilka godzin później. Szwedzki Coop poinformował natomiast, że siedem poszkodowanych sklepów wznowiło działalność, ale ich systemy chłodnicze odłączono od internetu.
Sabotaż czy zwykła cyberprzestępczość?
W żadnym z tych przypadków nie wskazano publicznie sprawców. Nie ma też dowodów, że za atakiem na francuskie placówki krwiodawstwa stoją ci sami ludzie, którzy wcześniej przejmowali kontrolę nad sklepowymi chłodniami.
Po październikowych atakach na francuskie supermarkety nikt publicznie nie zażądał okupu. Żadna grupa hakerska nie przyznała się też do włamań. Sprawcy mogli chcieć wymusić pieniądze, ale równie dobrze ich celem mogło być zniszczenie żywności. Na razie nie ma dowodów pozwalających rozstrzygnąć tę kwestię.
Maciej Jan Broniarz, ekspert ds. reagowania na incydenty z DC9 Cyber, mówił 15 października w rozmowie z PAP, że podobne działania mogą mieć motyw ekonomiczny albo służyć destabilizacji państwa.
Te dwa scenariusze mogą być ze sobą powiązane – ocenił Broniarz.
Prof. Piotr Małka z Politechniki Krakowskiej brał pod uwagę także udział zagranicznych służb. Jego zdaniem podobne ataki mogą się powtarzać, zwłaszcza w firmach produkujących i sprzedających żywność. Na razie jednak nic nie wskazuje jednoznacznie, kto za nimi stoi.
Wystarczy usyskać dostęp do sterowników
Lodówki i zamrażarki w supermarketach nie zawsze wymagają obsługi na miejscu. W wielu przypadkach serwisant może sprawdzić ich pracę przez internet, a nawet zmienić temperaturę z własnego komputera, wszystko za sprawą łączności internetowej. Takie rozwiązanie ułatwia naprawy, ale stwarza też okazję do ataku.
Jeśli sterownik jest niewystarczająco dobrze zabezpieczony, ktoś z zewnątrz może dostać się do jego ustawień i je zmienić. Nie potrzebuje do tego dostępu do kas, magazynów ani pozostałych komputerów sklepu, wystarczy sterownik. Podczas październikowych ataków ucierpiały między innymi urządzenia korzystające z rozwiązań znanych światowych marek.
Prof. Małka zwracał uwagę, że przedsiębiorstwa przez lata skupiały się na zabezpieczaniu systemów informatycznych służących do zarządzania firmą. Urządzenia przemysłowe traktowano inaczej, z mniejszą uwagą.
Obszar systemów OT (oprogramowanie służące do monitorowania, sterowania i automatyzacji urządzeń związanych z produkcją) był mniej chroniony – mówił ekspert PAP.
Danfoss informował, że część urządzeń wykorzystywanych w zaatakowanych sklepach była przestarzała i nie pobierała już aktualizacji zabezpieczeń. Badacze wskazują również na sterowniki dostępne bezpośrednio z internetu, niezmienione hasła fabryczne i stare, nieaktualizowane oprogramowanie. Nie ujawniono jednak, którą konkretnie lukę wykorzystano podczas ataku na EFS.
Polska też została zaatakowana
3 listopada NASK potwierdził, że podobny incydent odnotowano również w Polsce. Nie ujawnił miejsca ataku. Nie potwierdził też doniesień łączących go z problemami chłodniczymi w jednym z olsztyńskich hipermarketów.
Po pierwszych sygnałach z Europy eksperci NASK sprawdzili, jakie urządzenia chłodnicze w Polsce można znaleźć bezpośrednio w internecie.
Zidentyfikowaliśmy podmioty, które są właścicielami tych lodówek. Skontaktowaliśmy się z nimi i ponad połowę z nich udało nam się odłączyć od internetu – powiedział Radosław Nielek, dyrektor NASK.
Tego samego dnia Główny Inspektorat Sanitarny opublikował ostrzeżenie dla przedsiębiorców i konsumentów. GIS zalecił sklepom niezależne sprawdzanie temperatury, zamiast polegania wyłącznie na elektronicznych odczytach. Zwrócił również uwagę na ryzyko sprzedaży żywności, która wcześniej mogła się rozmrozić.
Polskie służby nie podały dotąd, kto odpowiada za incydent w kraju ani czy ma on związek z atakami we Francji. Wiadomo natomiast, że część narażonych urządzeń była dostępna z internetu. To właśnie ich zabezpieczeniem zajęli się specjaliści NASK.